第6章:工具系统与三道静默闸门 —— AgentTool 流水线
工具是智能体的手脚。如果说大模型是思考中枢,那么工具系统就是连接现实操作系统与代码库的执行终端。在 Zed 中,工具的注册与运行不仅要满足强类型的结构契约,还要穿越由静态安全策略、用户 Profile 和功能开关构筑的“三道静默闸门”。本章将深入剖析 AgentTool 抽象契约、23 个内建工具的完整矩阵,以及 Zed 是如何将工具执行安全做到极致的。
一、开场:工具系统的工程复杂性
在很多玩具级 Agent 框架中,注册工具通常就是写一个带有注释的 Python 函数,框架利用反射提取 docstring 发给模型。然而,在桌面 IDE 场景下,工具系统面临着完全不同维度的严苛考验:
- Schema 的强类型确定性:每一个工具参数必须自动生成符合 JSON Schema 标准的描述,杜绝大模型猜测参数字段;
- 错误即数据(Error as Data):工具如果抛出底层异常(如 std::io::Error),绝对不能直接 panic 导致编辑器闪退,也不能只给模型回一段随意的调用栈字符串,错误必须是结构化、可让模型理解并能够激发自我纠错的有效载荷;
- 多重策略拦截:同一套代码在“只读问答模式(Ask Profile)”和“编码写入模式(Write Profile)”下,暴露给模型的工具集必须动态改变;在不可信的陌生工作区(Restricted Workspace)中,危险工具必须物理级消失;
- 编译期完备性校验:不能允许任何两个工具发生名字冲突,也不能允许工具在没有经过权限测试的情况下溜进生产版本。
Zed 通过 crates/agent/src/thread.rs 中的 AgentTool trait 与 crates/agent/src/tools.rs 中的 tools! 宏,交出了一份教科书般的工程答卷。
在 crates/agent/src/thread.rs:5042,每一个内建工具都必须实现 AgentTool trait:
rust
// crates/agent/src/thread.rs:5042-5110 核心定义
pub trait AgentTool
where
    Self: 'static + Sized,
{
    /// 输入参数结构体:必须同时满足反序列化、序列化与 JSON Schema 生成
    type Input: for<'de> Deserialize<'de> + Serialize + JsonSchema;

    /// 输出结果结构体:必须能够转化为模型可见的内容块
    type Output: for<'de> Deserialize<'de> + Serialize + Into<LanguageModelToolResultContent>;

    /// 工具在 LLM 视野中的全局唯一名字(如 "edit_file", "terminal")
    const NAME: &'static str;

    /// 自动从 Input 的 docstring 中提取工具说明
    fn description() -> SharedString {
        let schema = schemars::schema_for!(Self::Input);
        SharedString::new(
            schema.get("description")
                .and_then(|d| d.as_str())
                .unwrap_or_default(),
        )
    }

    /// ACP 协议层定义的工具分类(如 Action / Read / Terminal 等)
    fn kind() -> acp::ToolKind;

    /// 工具在 UI 卡片上初始展示的标题(支持根据尚未解析完成的输入做预渲染)
    fn initial_title(&self, input: Result<Self::Input, serde_json::Value>, cx: &mut App) -> SharedString;

    /// 自动生成标准的 JSON Schema 描述
    fn input_schema() -> Schema {
        language_model::tool_schema::root_schema_for::<Self::Input>()
    }

    /// 是否支持流式输入接收(边生成边解析)
    fn supports_input_streaming() -> bool { false }

    /// 是否与特定 Provider 兼容
    fn supports_provider(_provider: &LanguageModelProviderId) -> bool { true }

    /// 是否允许在受限(不可信)工作区中向模型暴露
    fn allow_in_restricted_mode() -> bool { true }

    /// 工具的核心执行体
    fn run(
        self: Arc<Self>,
        input: ToolInput<Self::Input>,
        event_stream: ToolCallEventStream,
        cx: &mut App,
    ) -> Task<Result<Self::Output, Self::Output>>;

    /// 会话重放时重现历史事件
    fn replay(&self, _input: Self::Input, _output: Self::Output, _event_stream: ToolCallEventStream, _cx: &mut App) -> Result<()> {
        Ok(())
    }

    /// 类型擦除辅助方法
    fn erase(self) -> Arc<dyn AnyAgentTool> {
        Arc::new(Erased(Arc::new(self)))
    }
}
【来源:crates/agent/src/thread.rs:5042-5110】
关键设计哲学:为什么是 Result<Self::Output, Self::Output>?
注意 run 方法的签名返回:
rust
fn run(...) -> Task<Result<Self::Output, Self::Output>>;
通常的 Rust 习惯会写成 Result<Self::Output, anyhow::Error>。但 Zed 源码附带了一段非常发人深省的注释:
"Returns Result<Self::Output, Self::Output> rather than Result<Self::Output, anyhow::Error> because tool errors are sent back to the model as tool results. This means error output must be structured and readable by the agent — not an arbitrary anyhow::Error. Returning the same Output type for both success and failure lets tools provide structured data while still signaling whether the invocation succeeded or failed."
—— crates/agent/src/thread.rs:5095-5100
深度剖析:
智能体是一个自我闭环的推理循环。当一个工具执行失败(比如 read_file 找不到文件,或者 terminal 命令返回 exit code 127),这不是系统的崩溃,而是提供给模型的全新事实(Fact)!
如果返回 anyhow::Error,状态机会中断或者抛出未格式化的底层系统字符串;而返回 Result<Output, Output>,成功和失败都产出统一的结构化 Output,其内部明确包含 is_error: true 标记。模型能清晰读懂“由于文件不存在,读取失败”,并自主思考发起 find_path 工具来寻找正确的文件路径!
三、23 个内建工具完整矩阵
在 crates/agent/src/tools.rs 中,Zed 通过一个顶层 tools! 宏声明了当前版本的全部 23 个核心内建工具:
| # | 工具名称 (NAME) | 实现文件 | 核心职责与能力 | 受限模式允许? | 特性开关门禁 |
|---|
| 1 | read_file | read_file_tool.rs | 带有行号窗口与大文件 Outline 降级的文件读取 | ✅ 允许 | 无 |
| 2 | write_file | write_file_tool.rs | 全量创建新文件或整篇覆写文件内容 | ✅ 允许 | 无 |
| 3 | edit_file | edit_file_tool.rs | 基于流式行模糊匹配对现有文件实施精准局部补丁 | ✅ 允许 | 无 |
| 4 | terminal |
编译期重名防御机制
在 crates/agent/src/tools.rs:135 的 tools! 宏中,开发者编写了一个静态只读的编译期检查算法:
rust
// crates/agent/src/tools.rs:142-170
const _: () = {
    const fn str_eq(a: &str, b: &str) -> bool {
        let a = a.as_bytes();
        let b = b.as_bytes();
        if a.len() != b.len() { return false; }
        let mut i = 0;
        while i < a.len() {
            if a[i] != b[i] { return false; }
            i += 1;
        }
        true
    }

    const NAMES: &[&str] = ALL_TOOL_NAMES;
    let mut i = 0;
    while i < NAMES.len() {
        let mut j = i + 1;
        while j < NAMES.len() {
            if str_eq(NAMES[i], NAMES[j]) {
                panic!("Duplicate tool name in tools! macro");
            }
            j += 1;
        }
        i += 1;
    }
};
在 Rust 编译期,如果有人不小心为两个工具起了相同的 NAME(如两个不同的文件工具都自称 "read"),代码甚至不需要运行任何单元测试,cargo check 阶段就会直接触发编译期 panic 强制拒绝构建!
四、工具的三道“静默闸门”
许多新加入 Zed 开发的工程师经常感到困惑:我明明在代码里写好了工具,也在 tools! 宏里注册了,为什么模型无论如何都收不到这个工具?
这是因为 Zed 设立了三道静默闸门(Three Silent Gates)。官方在源码中以警告形式完整写下了这套防御体系:
rust
// crates/agent/src/tools.rs:185-201
// Adding a tool here (and constructing it in `Thread::add_default_tools`) is
// not enough to make the model actually receive it. Three further gates will
// silently drop the tool rather than fail to compile:
//
// 1. `assets/settings/default.json`: the `write` and `ask` agent profiles each
//    carry an explicit `tools` allowlist. `Thread::enabled_tools` filters out
//    any tool not present there with value `true`, so it never reaches the model.
// 2. `test_all_tools_are_in_tool_info_or_excluded` in
//    `crates/settings_ui/src/pages/tool_permissions_setup.rs`: every tool must
//    be in the permission-UI `TOOLS` list (if it calls
//    `decide_permission_from_settings`) or in `EXCLUDED_TOOLS`.
// 3. `tool_feature_flag_enabled`: some tools are gated behind a feature flag and
//    are dropped unless it is active. The agent-profile UI uses the same gate so
//    it never offers a tool the agent can't actually use.
【来源:crates/agent/src/tools.rs:185-201】
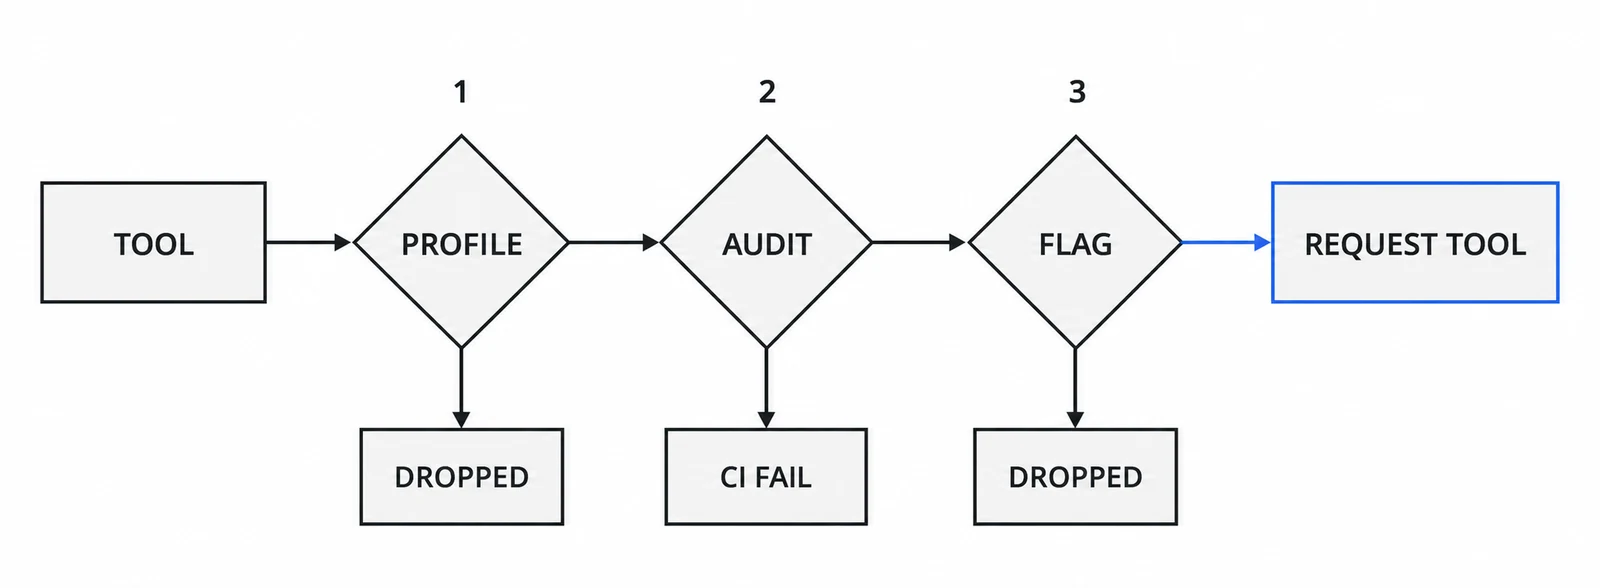
一个工具要进入模型视野得连过三关:Agent Profile 白名单、CI 权限配置覆盖测试、Feature Flag 判定。第一道与第三道都是静默剔除——模型根本看不到这个工具,也不会收到任何报错;中间那道只在 CI 里红牌拦截。
1. 第一道闸门:Profile 白名单过滤
在 assets/settings/default.json 中,Zed 将智能体划分为不同的 Profile:
- ask(只读问答):write_file, edit_file, delete_path, terminal 等写工具全部显式配置为 false;
- write(标准编码):全套读写工具启用。
在每一轮循环构建请求时,Thread::enabled_tools 会核对当前 Profile,凡是白名单未激活的工具,连 Schema 都不会发给模型,从根源杜绝模型“误触写操作”。
2. 第二道闸门:权限管理全覆盖测试
每一个涉及文件修改、终端执行的工具,必须接入权限判定系统。为了防止开发者偷懒写了一个工具却忘记做权限审批拦截,Zed 的 CI 中包含 test_all_tools_are_in_tool_info_or_excluded。只要发现有新增工具漏掉了权限 UI 映射,测试套件直接报错,禁止合入。
3. 第三道闸门:运行时特性开关(Feature Flags)
rust
// crates/agent/src/tools.rs:240-252
pub fn tool_feature_flag_enabled(tool_name: &str, cx: &App) -> bool {
    match tool_name {
        RenameTool::NAME => cx.has_flag::<RenameToolFeatureFlag>(),
        FindReferencesTool::NAME
        | GetCodeActionsTool::NAME
        | ApplyCodeActionTool::NAME
        | GoToDefinitionTool::NAME => cx.has_flag::<LspToolFeatureFlag>(),
        CreateThreadTool::NAME | ListAgentsAndModelsTool::NAME => {
            cx.has_flag::<CreateThreadToolFeatureFlag>()
        }
        _ => true,
    }
}
通过特性开关,实验中的 LSP 自动化重构工具只会在开启内测通道时暴露给模型,保证了生产版本极其稳健的可用性。
五、受限工作区模式(Restricted Mode)
当用户从网上 Clone 了一个开源项目,或者打开了一个不信任的目录时,Zed 编辑器会弹出“信任此仓库”的警告。在用户点击信任之前,整个 Agent 进入受限模式(Restricted Workspace)。
在受限模式下,工具过滤算法运行如下检查:
rust
// crates/agent/src/tools.rs:275-290
#[test]
fn fetch_and_terminal_are_forbidden_in_restricted_mode() {
    assert!(!tool_allowed_in_restricted_mode(FetchTool::NAME));
    assert!(!tool_allowed_in_restricted_mode(TerminalTool::NAME));

    // 其它工具允许(如 read_file, edit_file),但网络与命令行被物理切断
    for name in ALL_TOOL_NAMES {
        let expected = *name != FetchTool::NAME && *name != TerminalTool::NAME;
        assert_eq!(tool_allowed_in_restricted_mode(name), expected);
    }
}
为什么只封杀 terminal 和 fetch?
在受限工作区中,开发者依然希望智能体能帮自己阅读代码、整理文档甚至发起一些重构(编辑在内存 Buffer 中进行,需要人工 Accept)。
但是:
- terminal 能够执行任意脚本(可能触发恶意仓库内的诱导执行病毒);
- fetch 能够发起公网出站连接(可能把本地敏感代码通过 HTTP 请求外泄到攻击者的公网服务器)。
因此,Zed 的安全公理非常明确:在受限模式下,严禁一切任意命令执行与未经审批的公网通信,其余 21 个纯本地与编辑器工具全部保留。
六、动手复核
你可以在本地源码检出中执行以下命令,验证本章引用的核心数据和架构事实:
bash
# 1. 查看 tools! 宏中注册的 23 个工具全清单
sed -n '205,235p' crates/agent/src/tools.rs

# 2. 验证三道静默闸门的警告注释
sed -n '185,202p' crates/agent/src/tools.rs

# 3. 检查受限模式下仅封杀 fetch 和 terminal 的测试断言
sed -n '275,290p' crates/agent/src/tools.rs

# 4. 查看 AgentTool trait 中 run 方法的 Result<Output, Output> 签名
sed -n '5090,5110p' crates/agent/src/thread.rs

# 5. 查看特性开关所保护的具体工具列表
sed -n '240,255p' crates/agent/src/tools.rs
七、总结
Zed 的工具系统揭示了一款生产级智能体运行时背后的审慎与严谨:
- AgentTool 契约规范了输入输出的闭环:以 Result<Output, Output> 将错误转化为可驱动反思的数据;
- 23 个工具覆盖全方位开发场景:从最基本的文件读写,到跨进程子 Agent,再到 LSP 代码重构;
- 三道静默闸门与受限模式筑牢安全底线:让开发者在享受自动化便利的同时,永远不必担心代码库被失控的智能体破坏。
在下一章中,我们将迎来全书最具技术壁垒的巅峰篇章 —— 代码编辑内核:流式模糊匹配与 EditSession。
 苏公网安备32011402012723号